不正アクセスの調査に追われて、アクセスログをざっと見るツールを作った
最近、仕事がセキュリティの対応ばかりになっています。
不正アクセスが、明らかに増えています。原因は AI の発達だと、わたしは思っています。攻撃する側も、AI で手軽に道具を作れるようになったからです。確かめたわけではありませんが、現場にいると、そうとしか思えません。
不正アクセスの調査では、サーバーのアクセスログを見ます。grep などの Linux のコマンドを駆使して、怪しいアクセスを1つずつ探していきます。
ただ、いきなりコマンドで細かく追いかける前に、まず全体をざっと見て、どこが怪しいか当たりをつけたい。そう思って作ったのが「アクセスログ解析」です。access.log を選ぶだけで、総当たり(ブルートフォース)・スキャン・攻撃らしいリクエスト・AI のクローラーを探して一覧にします。ログの中身はどこにも送りません。
細かい調査は、結局コマンドでやります。このツールは、その前の初動調査で「だいたい何が起きているか」をつかむためのものです。
広告
仕事のログに残っていたもの
ログには、いろいろな攻撃の跡が残っていました。
- ブルートフォースアタック(ログインの画面に、パスワードを変えながら何度も送ってくる)。失敗はしていましたが、ありました
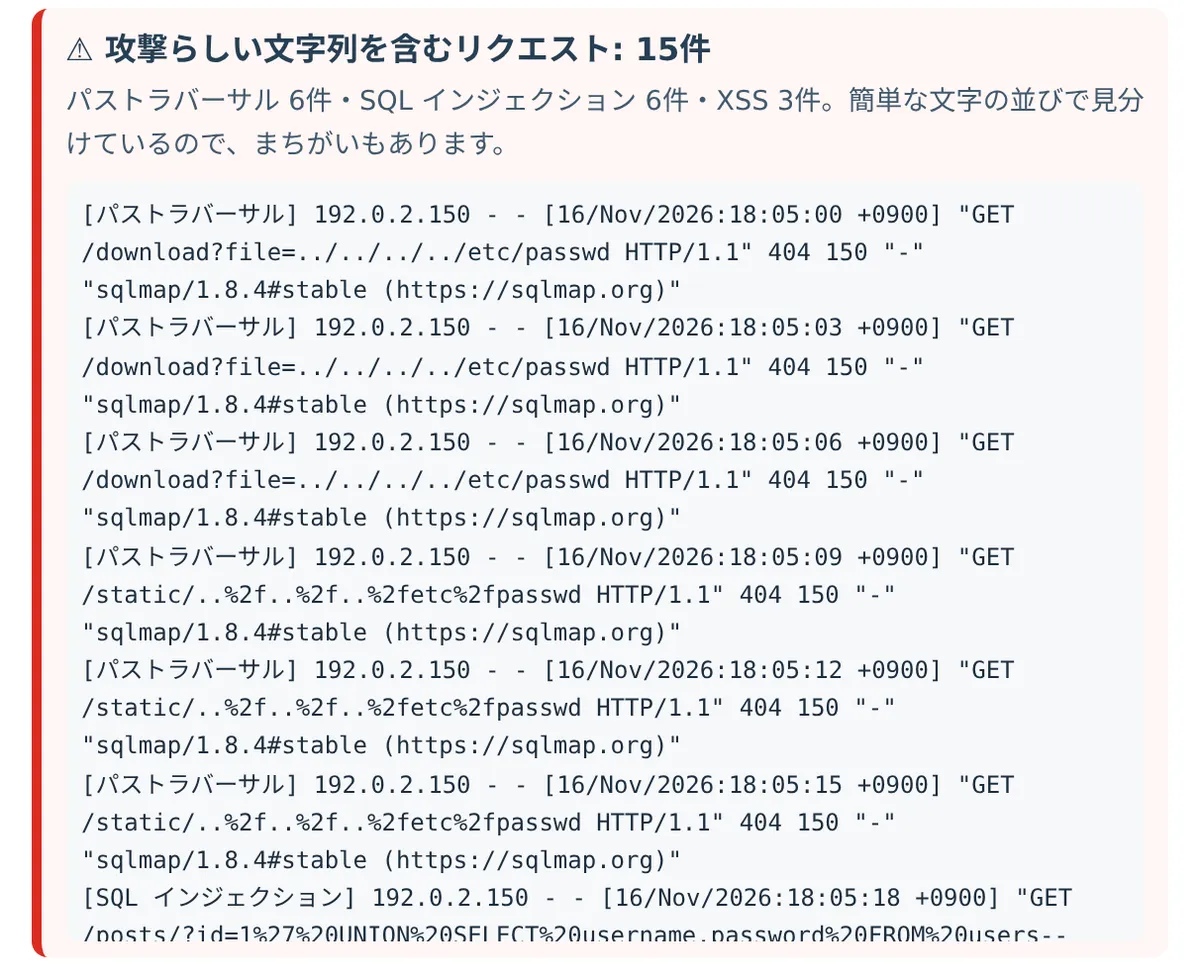
- パストラバーサル(
../を並べて、見せていないファイルを読もうとする) - SQL インジェクション(URL に SQL の文を混ぜて、データベースを操ろうとする)
grep で探すときは、攻撃の文字列のパターンを書いて、IP ごとに数えて、時間で区切って……と、コマンドを何度も組み立て直します。どこから手をつけるか決まるまでが長いので、その初動調査を短くしたいと思いました。
このツールなら、攻撃らしい文字列を含むリクエストを種類ごとにまとめて出せます(画面は、作り物の見本のログを読み込んだものです)。
ログを解析のサーバーに送るのは、本末転倒
ネットには、ログをアップロードして解析してくれるサービスもあります。
アクセスログには、訪問した人の IP アドレスや、どのページを見たかが入っています。セキュリティに気をつけているのに、そのログを知らない解析ツールのサーバーに送るのは本末転倒です。
そこで、ログはブラウザの中だけで集計して、中身をどこにも送らない作りにしました。集計の部品はページを開いたときに先に読み込むので、ページを開いたあとに機内モードにしても動きます。解析がブラウザの中だけで終わることを、自分で確かめられます。
(サイトの利用状況を知るために、読み込んだ行数や解析にかかった時間などの数字は Google アナリティクスに送っています。IP アドレスや URL など、ログの中身は送りません。)
ログのファイルは大きくなりがちです。少しずつ読む作りにして、この PC で試したところ、100万行(218MB)を約10秒で集計できました。.gz のままでも読めます。
自分のサイトのログでも試してみた
YAKARON Tools のサーバーの1週間分のログ(44,141行)でも試しました。
このブログも、前は WordPress でした。PHP や WordPress の脆弱性への対応が大変だったので、サーバー処理のない静的サイトに移しています。WordPress のころも、不正アクセスは大量に来ていました。
今は静的なページで、狙われる WordPress や PHP がないので、IP を拒否するなどの対策は特にしていません。それでもログを見ると、やはりいろいろ来ていました。
- パストラバーサルのリクエスト
- 存在しないファイルへのアクセス(管理画面や設定ファイルを探すスキャン)
- Bytespider(TikTok を運営する ByteDance のクローラー)を名乗るアクセスが、IP アドレスを少しずつ変えながら、約24秒おきにページを巡回していた
Bytespider のように IP を変えながら来るものは、IP ごとに数えるだけでは見つかりません。そこで、IP の範囲でまとめて数える検知を足しました。
作っていてつまずいたところ
「10分で10回」を時計で区切ると見逃す
総当たりは「同じ IP から同じログインの画面に、10分で10回以上」のように数えます。最初は 12:00〜12:09、12:10〜12:19 と時計で区切っていました。
でも、これだと 12:09 に9回、12:10 に9回 のような、区切りをまたぐものを見逃します。1分ずつずらしながら数えるように直しました。
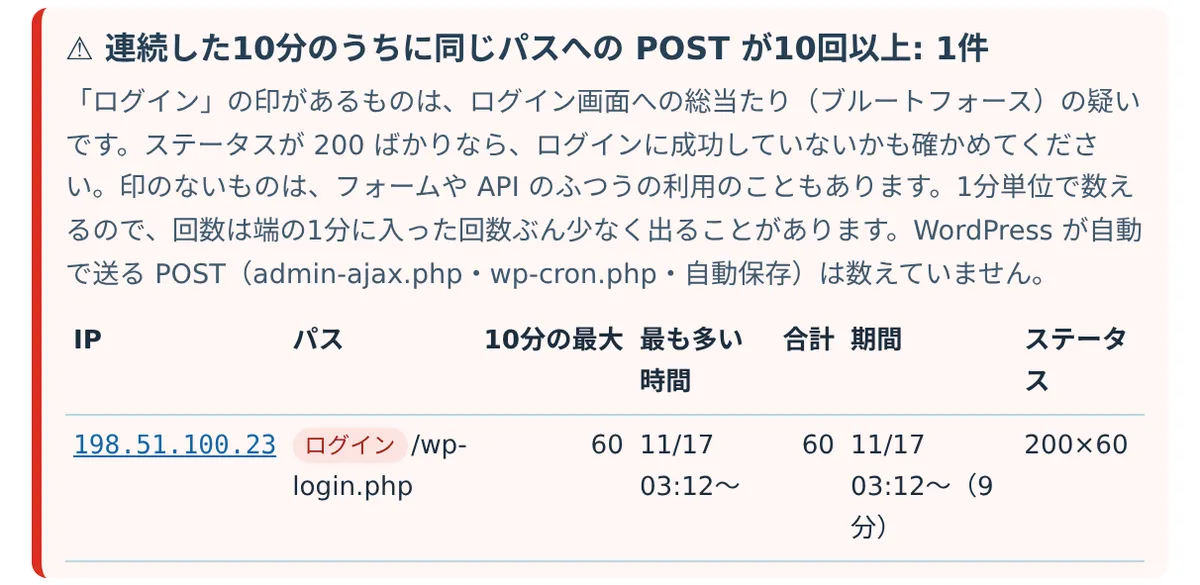
時間の長さも、5・10・30・60分から選べます。
自分の WordPress の操作が「総当たり」に出た
WordPress は、記事を編集しているあいだ、15秒ごとに自動で POST を送ります(Heartbeat)。自動保存も60秒ごとです。
これを数えると、管理者の自分が「総当たり」に出てしまいます。WordPress が自動で送るものは数えないようにしました。
ほかにも、/about.php がバックドア、/select-items-from-list が SQL インジェクションに見える、といった誤検知がいくつも出て、そのたびに条件を直しました。
コマンドでは開ける .gz が、ブラウザで開けない
ログによっては、.gz をブラウザで読むと「Junk found after end of compressed data」と出て失敗しました。
コマンドの zcat なら読めます。調べると、1つの .gz の中に、gzip のかたまりが複数つながっていました。ブラウザの展開の機能は、2つ目のかたまりがあると最初の分も読めずに失敗します。かたまりごとに区切って展開するように直しました。
使い方
- 「アクセスログ解析」を開く
- access.log(Apache・nginx の形式と、AWS の ALB(Application Load Balancer)のアクセスログに対応)を選ぶか、ドラッグする。1日ごとの .gz をまとめて選べます
- 「気になるアクセス」に、総当たり・スキャン・攻撃らしいリクエストなどが出ます。IP を押すと、その IP のログの行が見られます
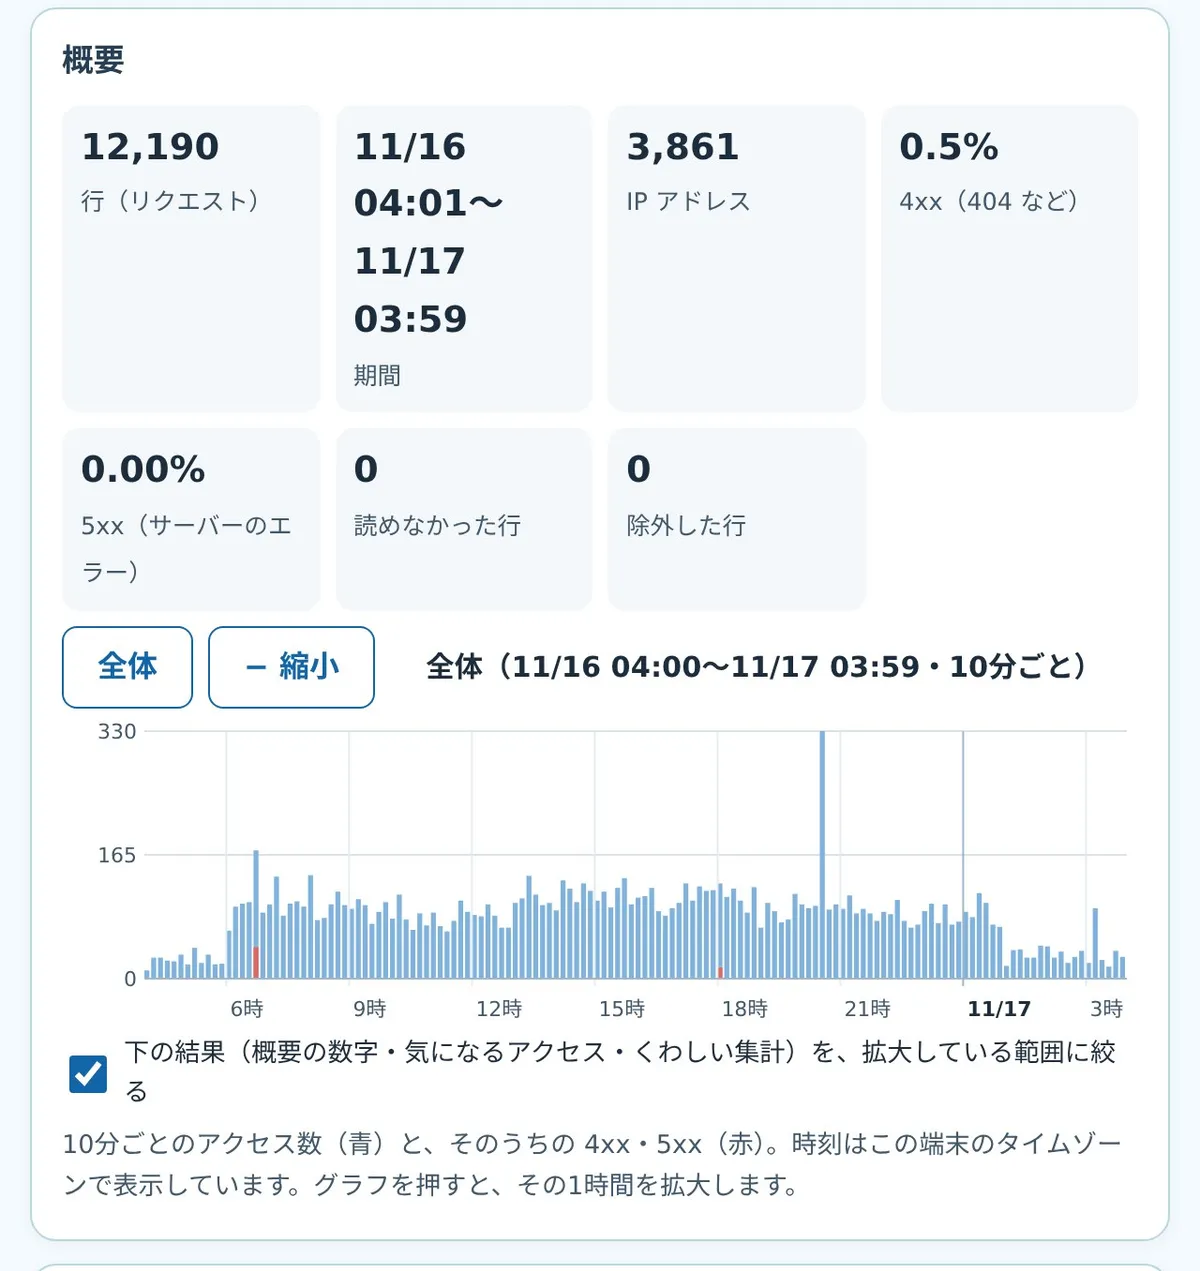
怪しい IP は、nginx・Apache の拒否の設定の形で書き出せます。
レンタルサーバーなら、管理画面からアクセスログをダウンロードできることが多いです。一度、自分のサイトに何が来ているか、のぞいてみてください。
広告

コメント
コメントを送る
運営者が確認してから掲載します(数日かかることがあります)。